医院系统上线安全评测案例
该三甲医院新建智慧医疗业务系统,包含电子病历、门诊挂号、住院结算、LIS 检验、PACS 影像等模块,系统上线前需完成安全评测,满足卫健委网络安全、数据安全相关规范要求,保障患者隐私数据、诊疗业务稳定,通过上线安全核查。
项目痛点
1.医疗系统涉及大量患者敏感健康数据,数据泄露风险高,合规监管要求严格
2.多子系统对接、内外网交互复杂,接口、权限、日志存在安全隐患
3.上线工期紧,需要快速定位漏洞并给出可落地整改方案,不耽误业务上线计划
4.需出具符合监管认可的安全评测报告,用于系统上线备案
解决方案
针对医院智慧医疗系统开展上线安全评测服务,服务内容包含:资产梳理、架构安全核查、渗透测试、漏洞扫描、权限审计、数据安全检查、日志审计、应急机制核查;按照医疗行业网络安全规范、等保要求逐项核验,对发现的高危、中危漏洞提供整改指导,复测验证。
实施过程
- 前期对接:梳理系统业务架构、数据流向、账号权限、边界防护策略,确定评测范围
- 安全检测:对 Web 应用、接口、数据库、服务器、中间件开展安全测试,排查越权、SQL 注入、敏感信息泄露等医疗场景高频风险
- 问题研判:区分业务风险等级,结合医疗业务特性给出适配的整改建议,避免整改影响诊疗业务
- 复测闭环:客户完成整改后进行回归复测,确认风险消除
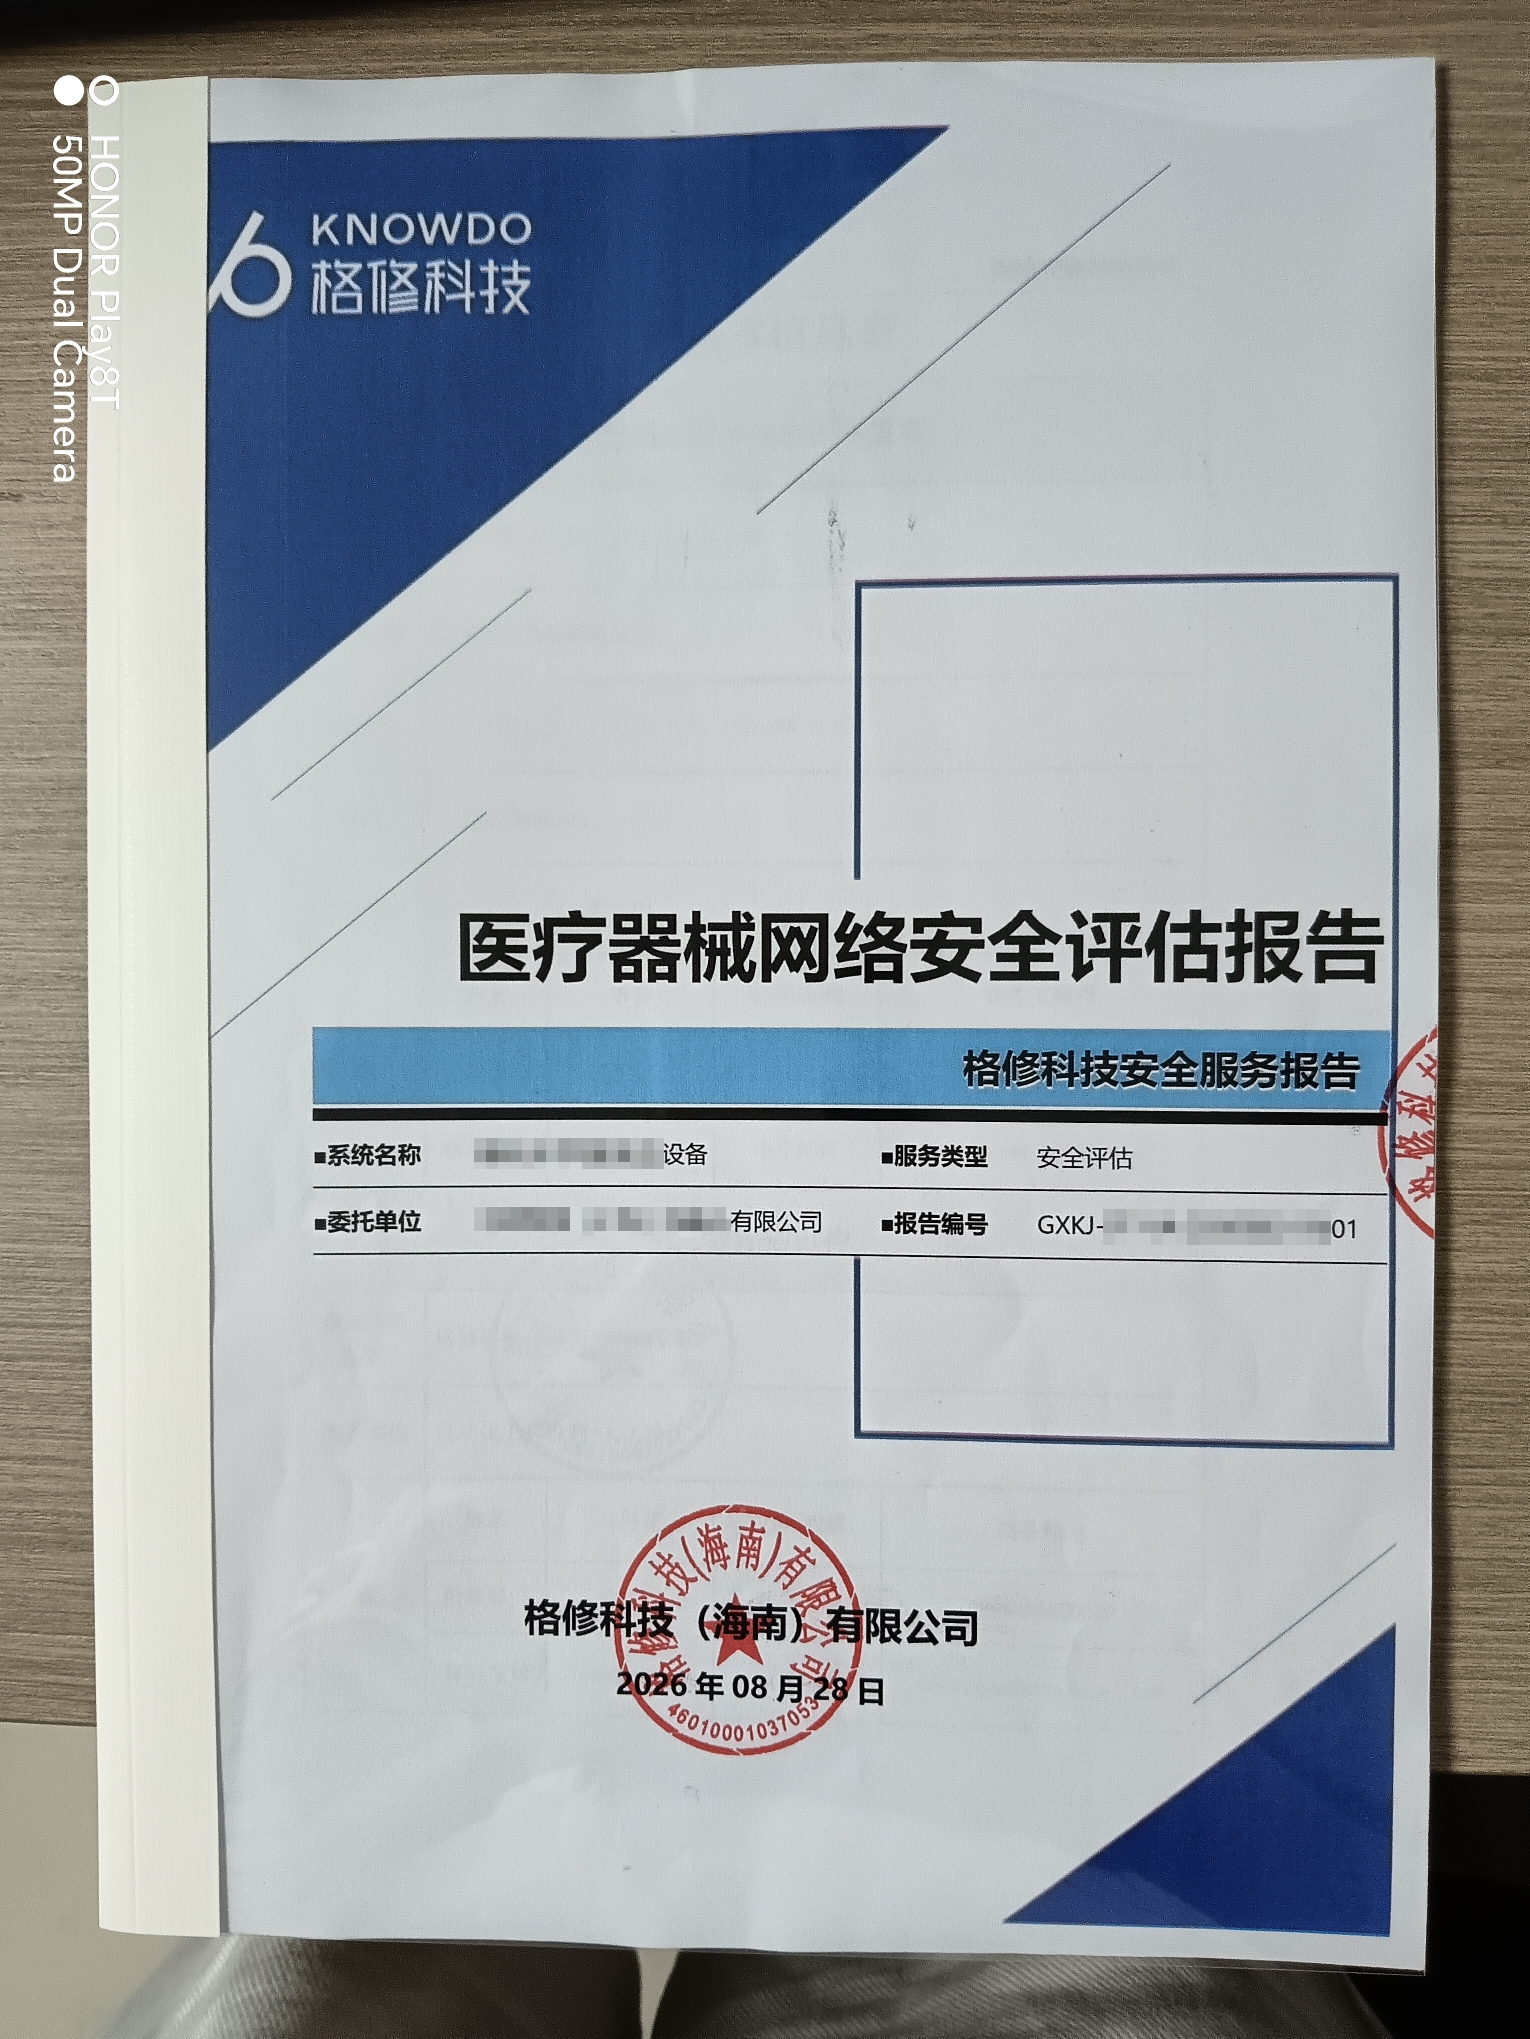
- 交付成果:出具正式上线安全评测报告,支撑系统上线备案
项目价值
- 提前排查安全隐患,降低患者病历、诊疗数据泄露风险,保障医疗数据安全
- 满足卫健委、网络安全相关监管合规要求,顺利完成系统上线
- 完善账号权限、访问审计机制,提升医院整体网络安全防护能力
- 形成安全基线,为后续医院其他业务系统安全建设提供参考