什么是软件安全专项测试服务
软件安全专项测试是聚焦软件信息安全性维度的第三方测评服务,参照 GB/T25000.51‑2016 标准。围绕业务保护对象、账号角色、数据归属划定测试范围,综合配置核查、运行态检测、人工业务验证开展安全控制校验,可按需结合 Web 漏洞扫描、源代码扫描、人工审计等手段。
自动化工具告警仅作为分析线索,需要人工核实漏洞触发条件、实际业务影响;参考 OWASP WSTG 作为测试方法参考,但不会简单套用清单宣称系统全面安全。本服务需要与渗透测试区分,按项目约定目标、范围、交付物执行。测试完成记录可复现安全问题,整改后对原路径以及关联接口开展复测,如实记录测试条件与局限。
什么情况会用到软件安全专项测试
合同安全要求核对
项目文档约定软件安全指标,逐项核验输出对应的专项检测结果。
多角色数据隔离检查
租户、部门、多用户体系,校验权限边界和访问控制逻辑一致性。
上线前安全缺陷整改
产品发布前排查安全缺陷,整改完成复核关联接口与业务路径。
版本迭代安全回归
软件重大版本更新,校验新增功能是否引入全新安全风险。
外包软件交付验收
外包开发软件交付阶段,核验权限、数据保护类安全控制能力。
合规自查材料支撑
落实网络安全相关法规,输出软件层面安全自查佐证材料。
第三方组件安全核验
核查第三方组件引入缺陷,验证权限与数据防护相关业务逻辑。
服务覆盖范围
安全保护对象梳理
明确受保护资产、账号角色,梳理租户、部门之间需要验证的数据隔离规则。
安全配置核查
检查应用、系统配置项,识别由错误配置所带来的各类安全风险。
运行态安全检测
开展 Web、接口漏洞扫描,将工具告警线索转化为可验证的安全问题。
人工业务安全验证
针对业务流程、权限逻辑人工核验,挖掘工具难以识别的业务类安全缺陷。
源代码安全扫描
按需执行源码安全扫描,辅助定位编码层面存在的安全缺陷。
漏洞信息整理输出
记录问题位置、复现条件与业务影响,输出可落地的安全修复建议。
测试限制如实记录
写明被测版本、授权边界,完整标注未验证项与本次检测存在的局限。
服务实施流程
01
梳理保护对象与权限
明确账号、敏感数据等保护对象,梳理角色、租户、数据隔离的验证项;
02
确认授权与运行条件
确认软件版本、部署范围、测试账号,约定测试方法、时段、紧急停止条件;涉及生产、第三方服务单独确认授权以及回退方案;
03
组合方法检查安全控制
开展配置核查、运行态检测、人工业务验证,按需引入代码审计,人工核验工具输出告警线索;
04
定位问题提出修复方向
写明漏洞位置、复现条件、业务影响,区分安全不满足项与尚未验证事项;
05
复测访问路径交付结果
复测原问题及关联业务接口,记录修复版本、剩余限制,交付正式测评报告。
我们的优势
聚焦业务权限边界
关注角色、租户、数据归属,发现单纯扫描工具难以识别的访问控制问题。
问题信息完整可落地
漏洞附带位置、复现条件、业务影响,便于开发运维开展整改工作。
实现整改完整闭环
测原问题同时覆盖关联业务路径,完整记录修复版本和剩余限制。
工具告警人工核验
不直接采信扫描输出,人工核实漏洞真实触发条件与实际业务影响。
资质满足项目报送
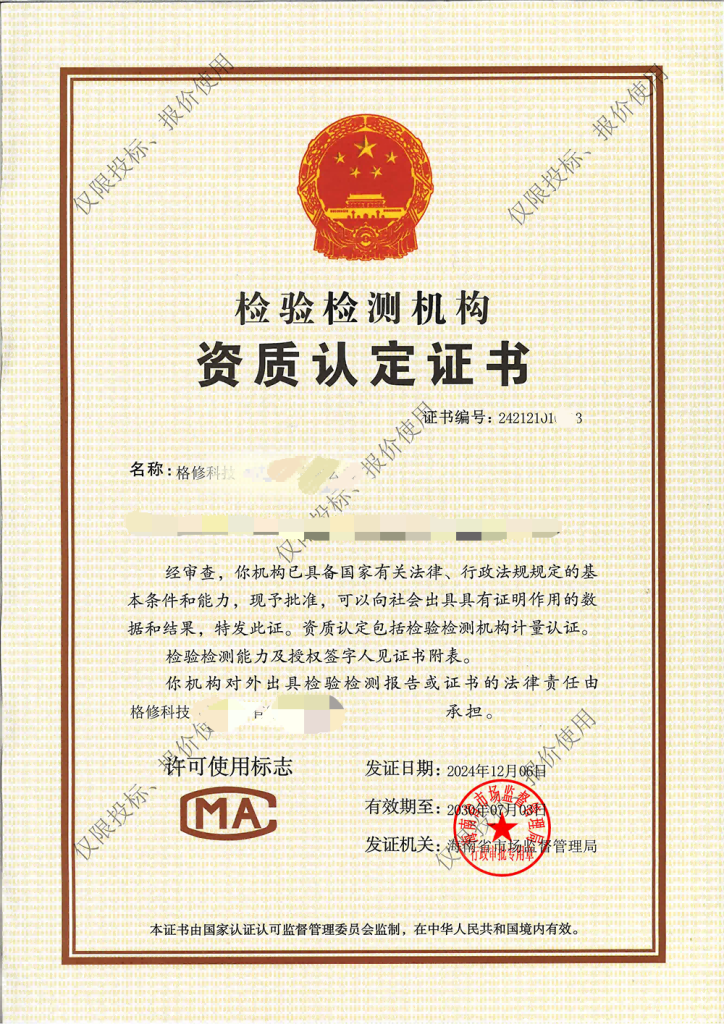
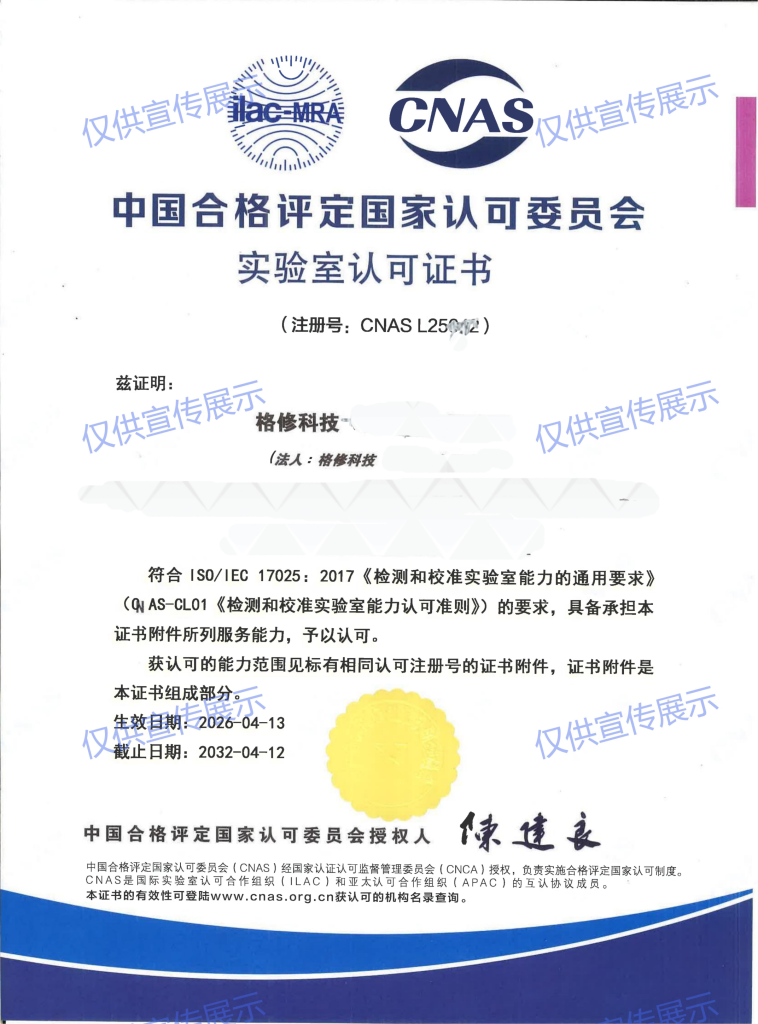
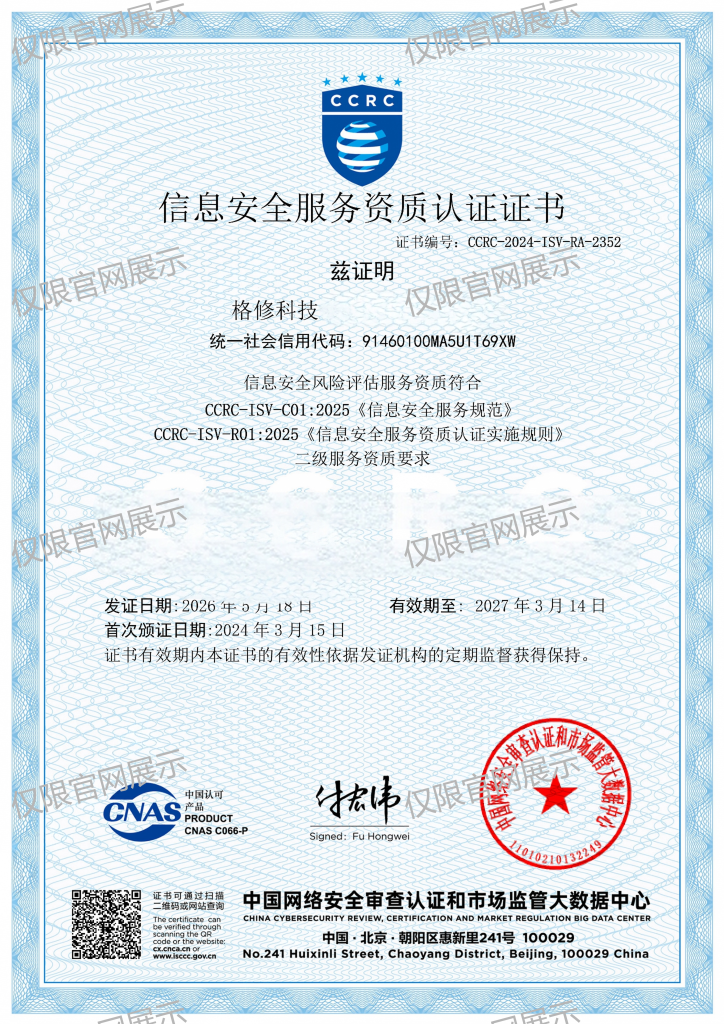
具备 CMA、CNAS、CCRC 资质,报告可用于项目验收、内部安全自查佐证。
报告样式展示
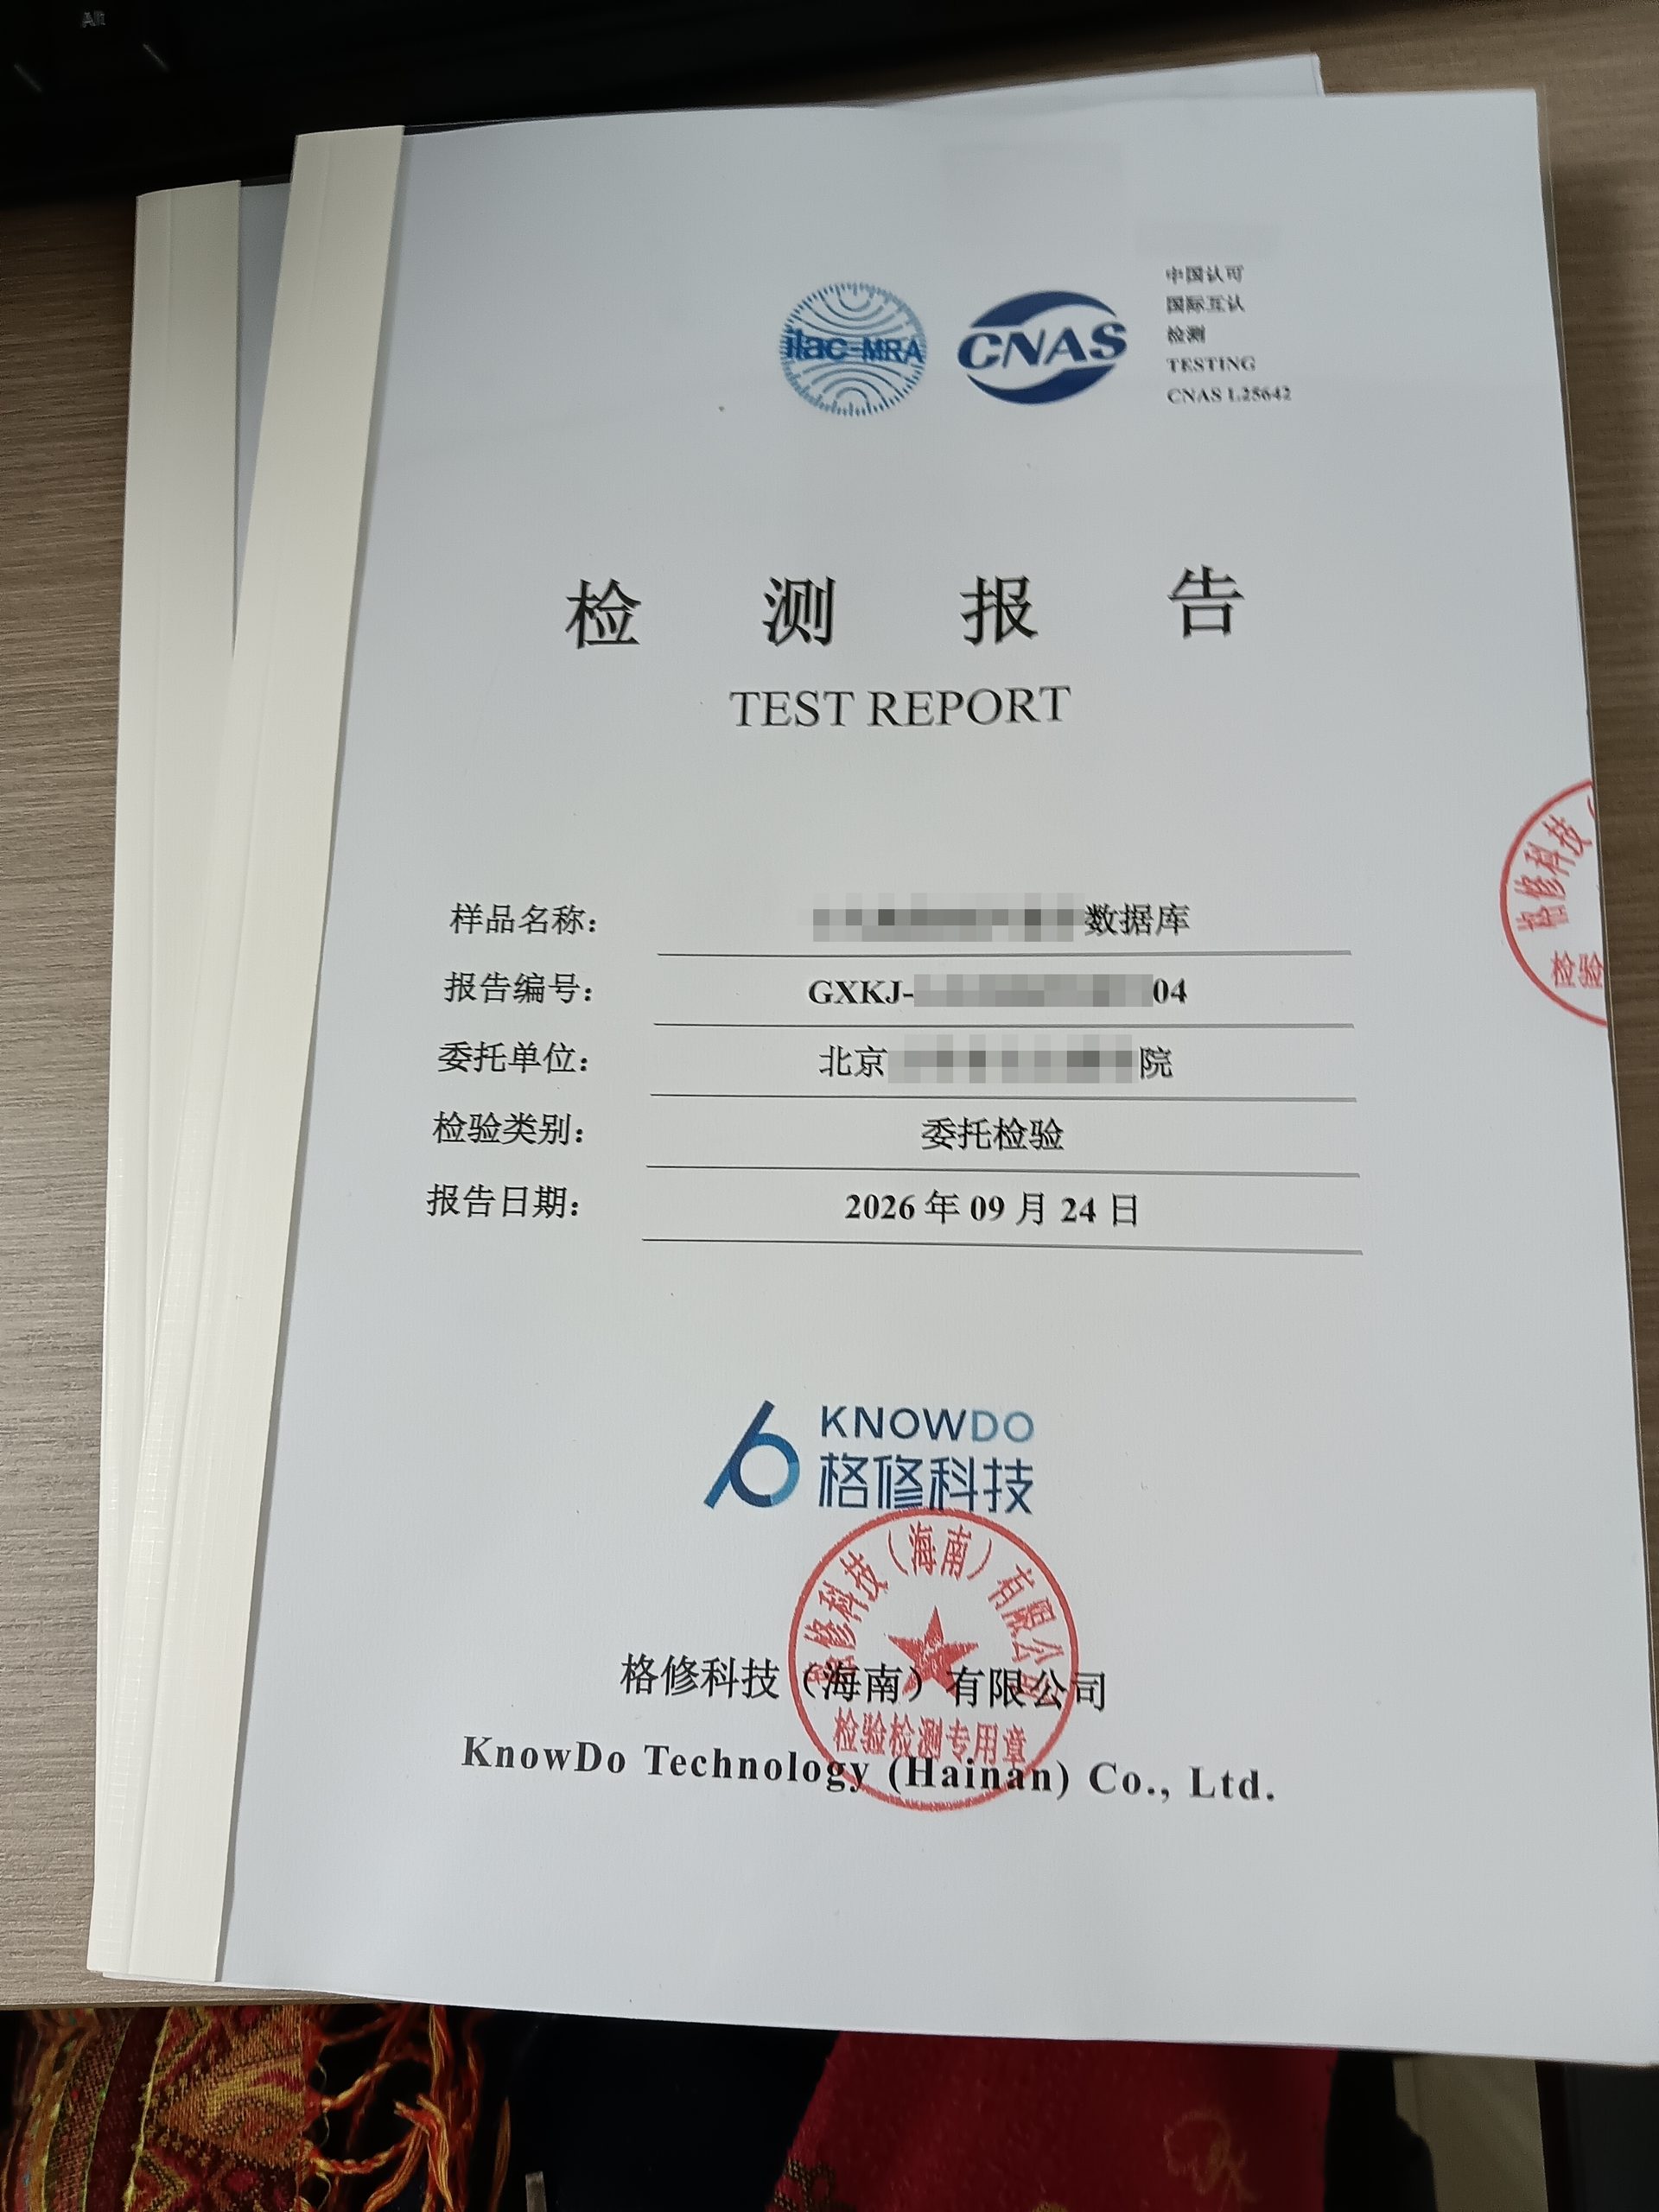
软件测评
软件测试报告(1)
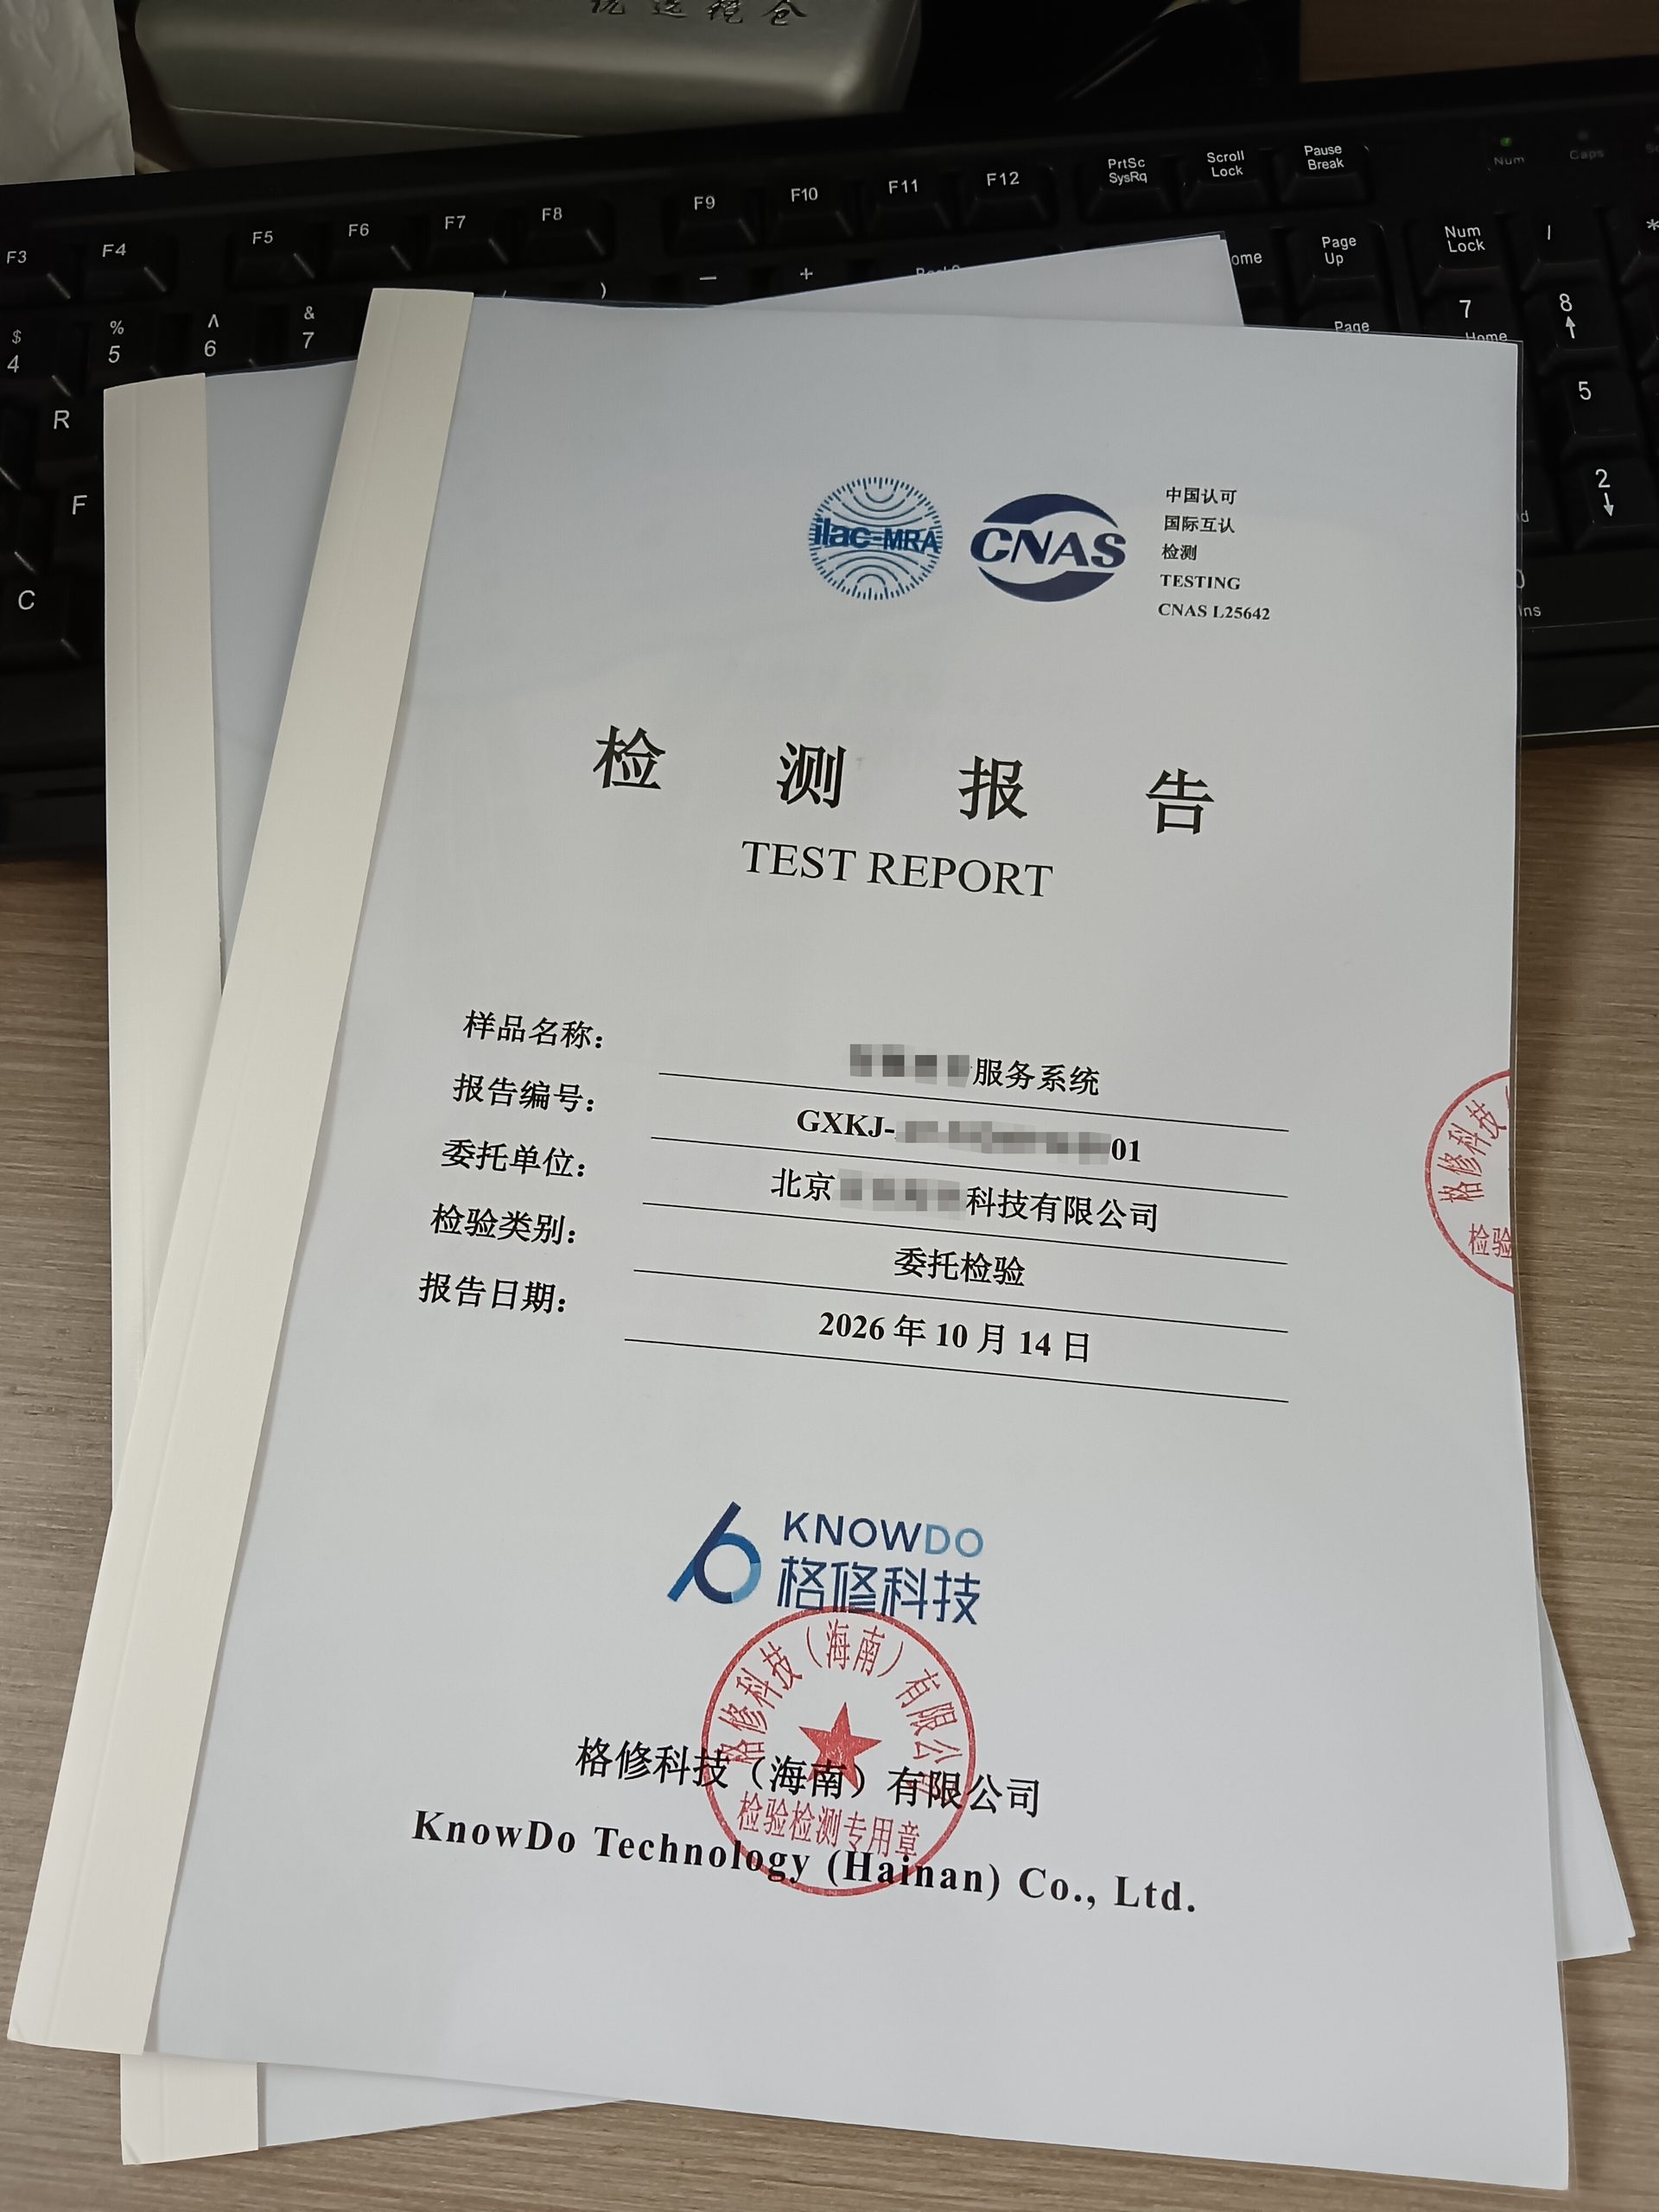
软件测评
软件测试报告(2)
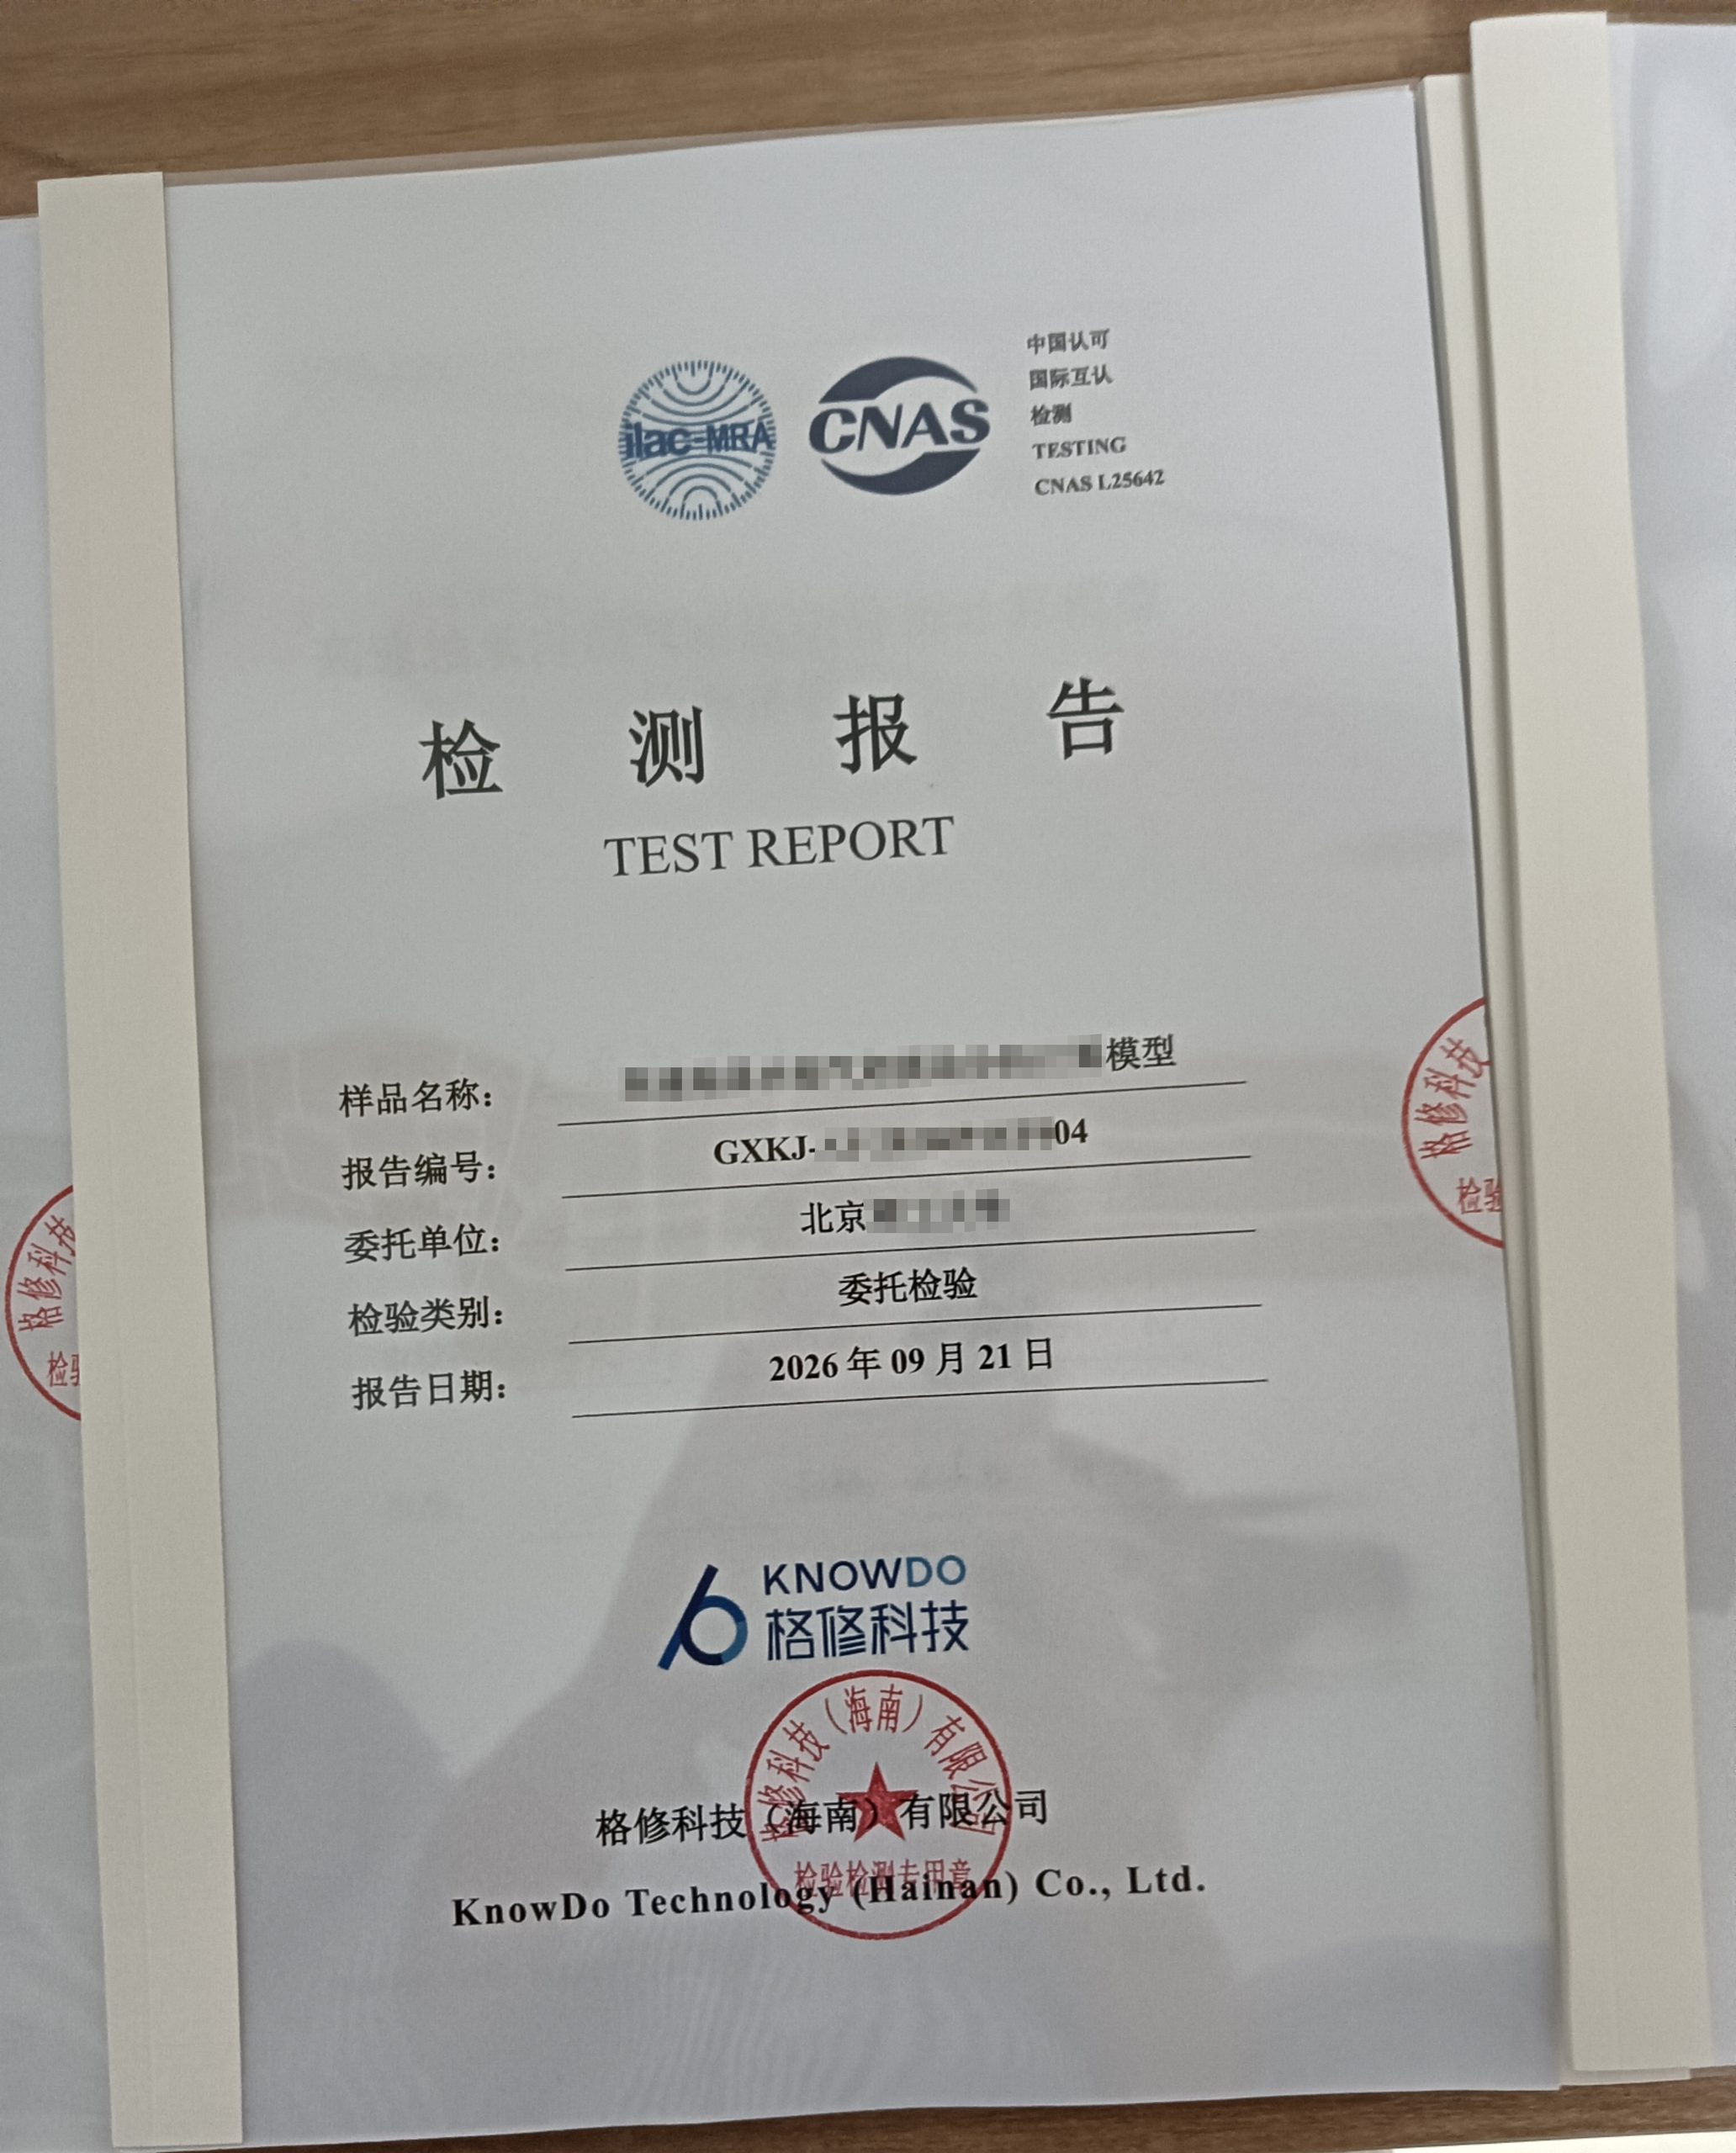
软件测评
软件测试报告(3)
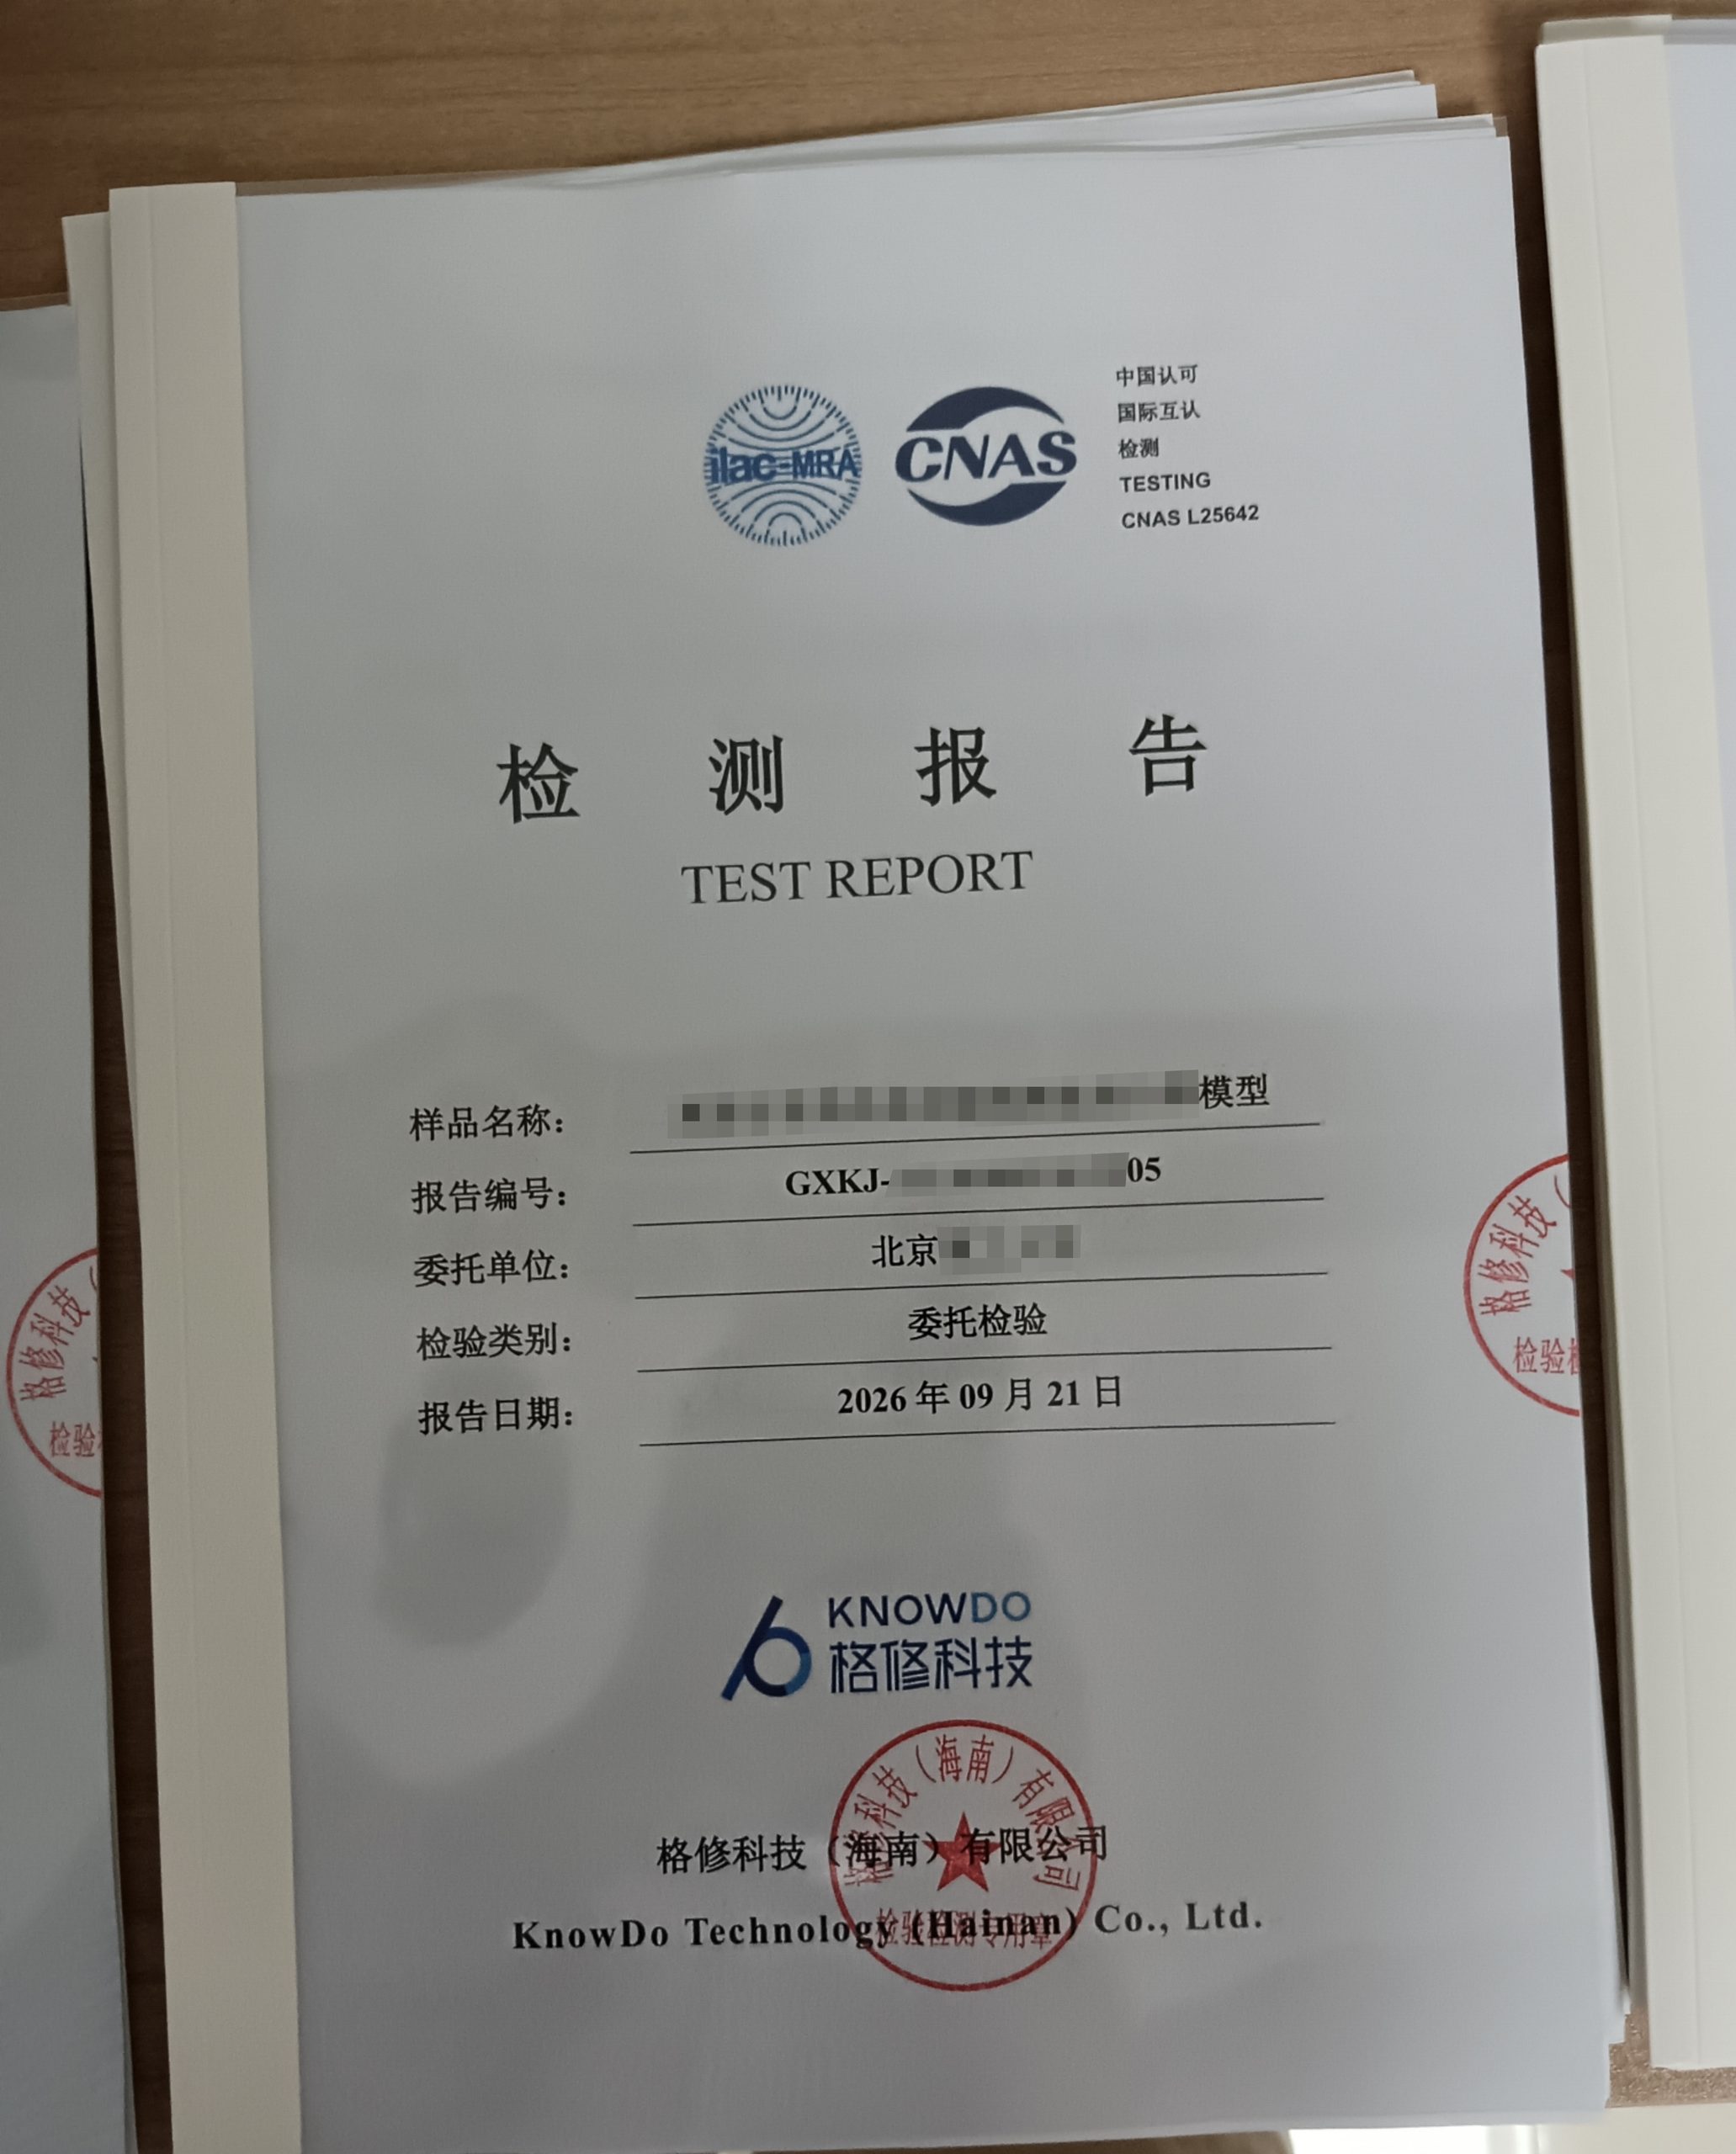
软件测评
软件测试报告(4)
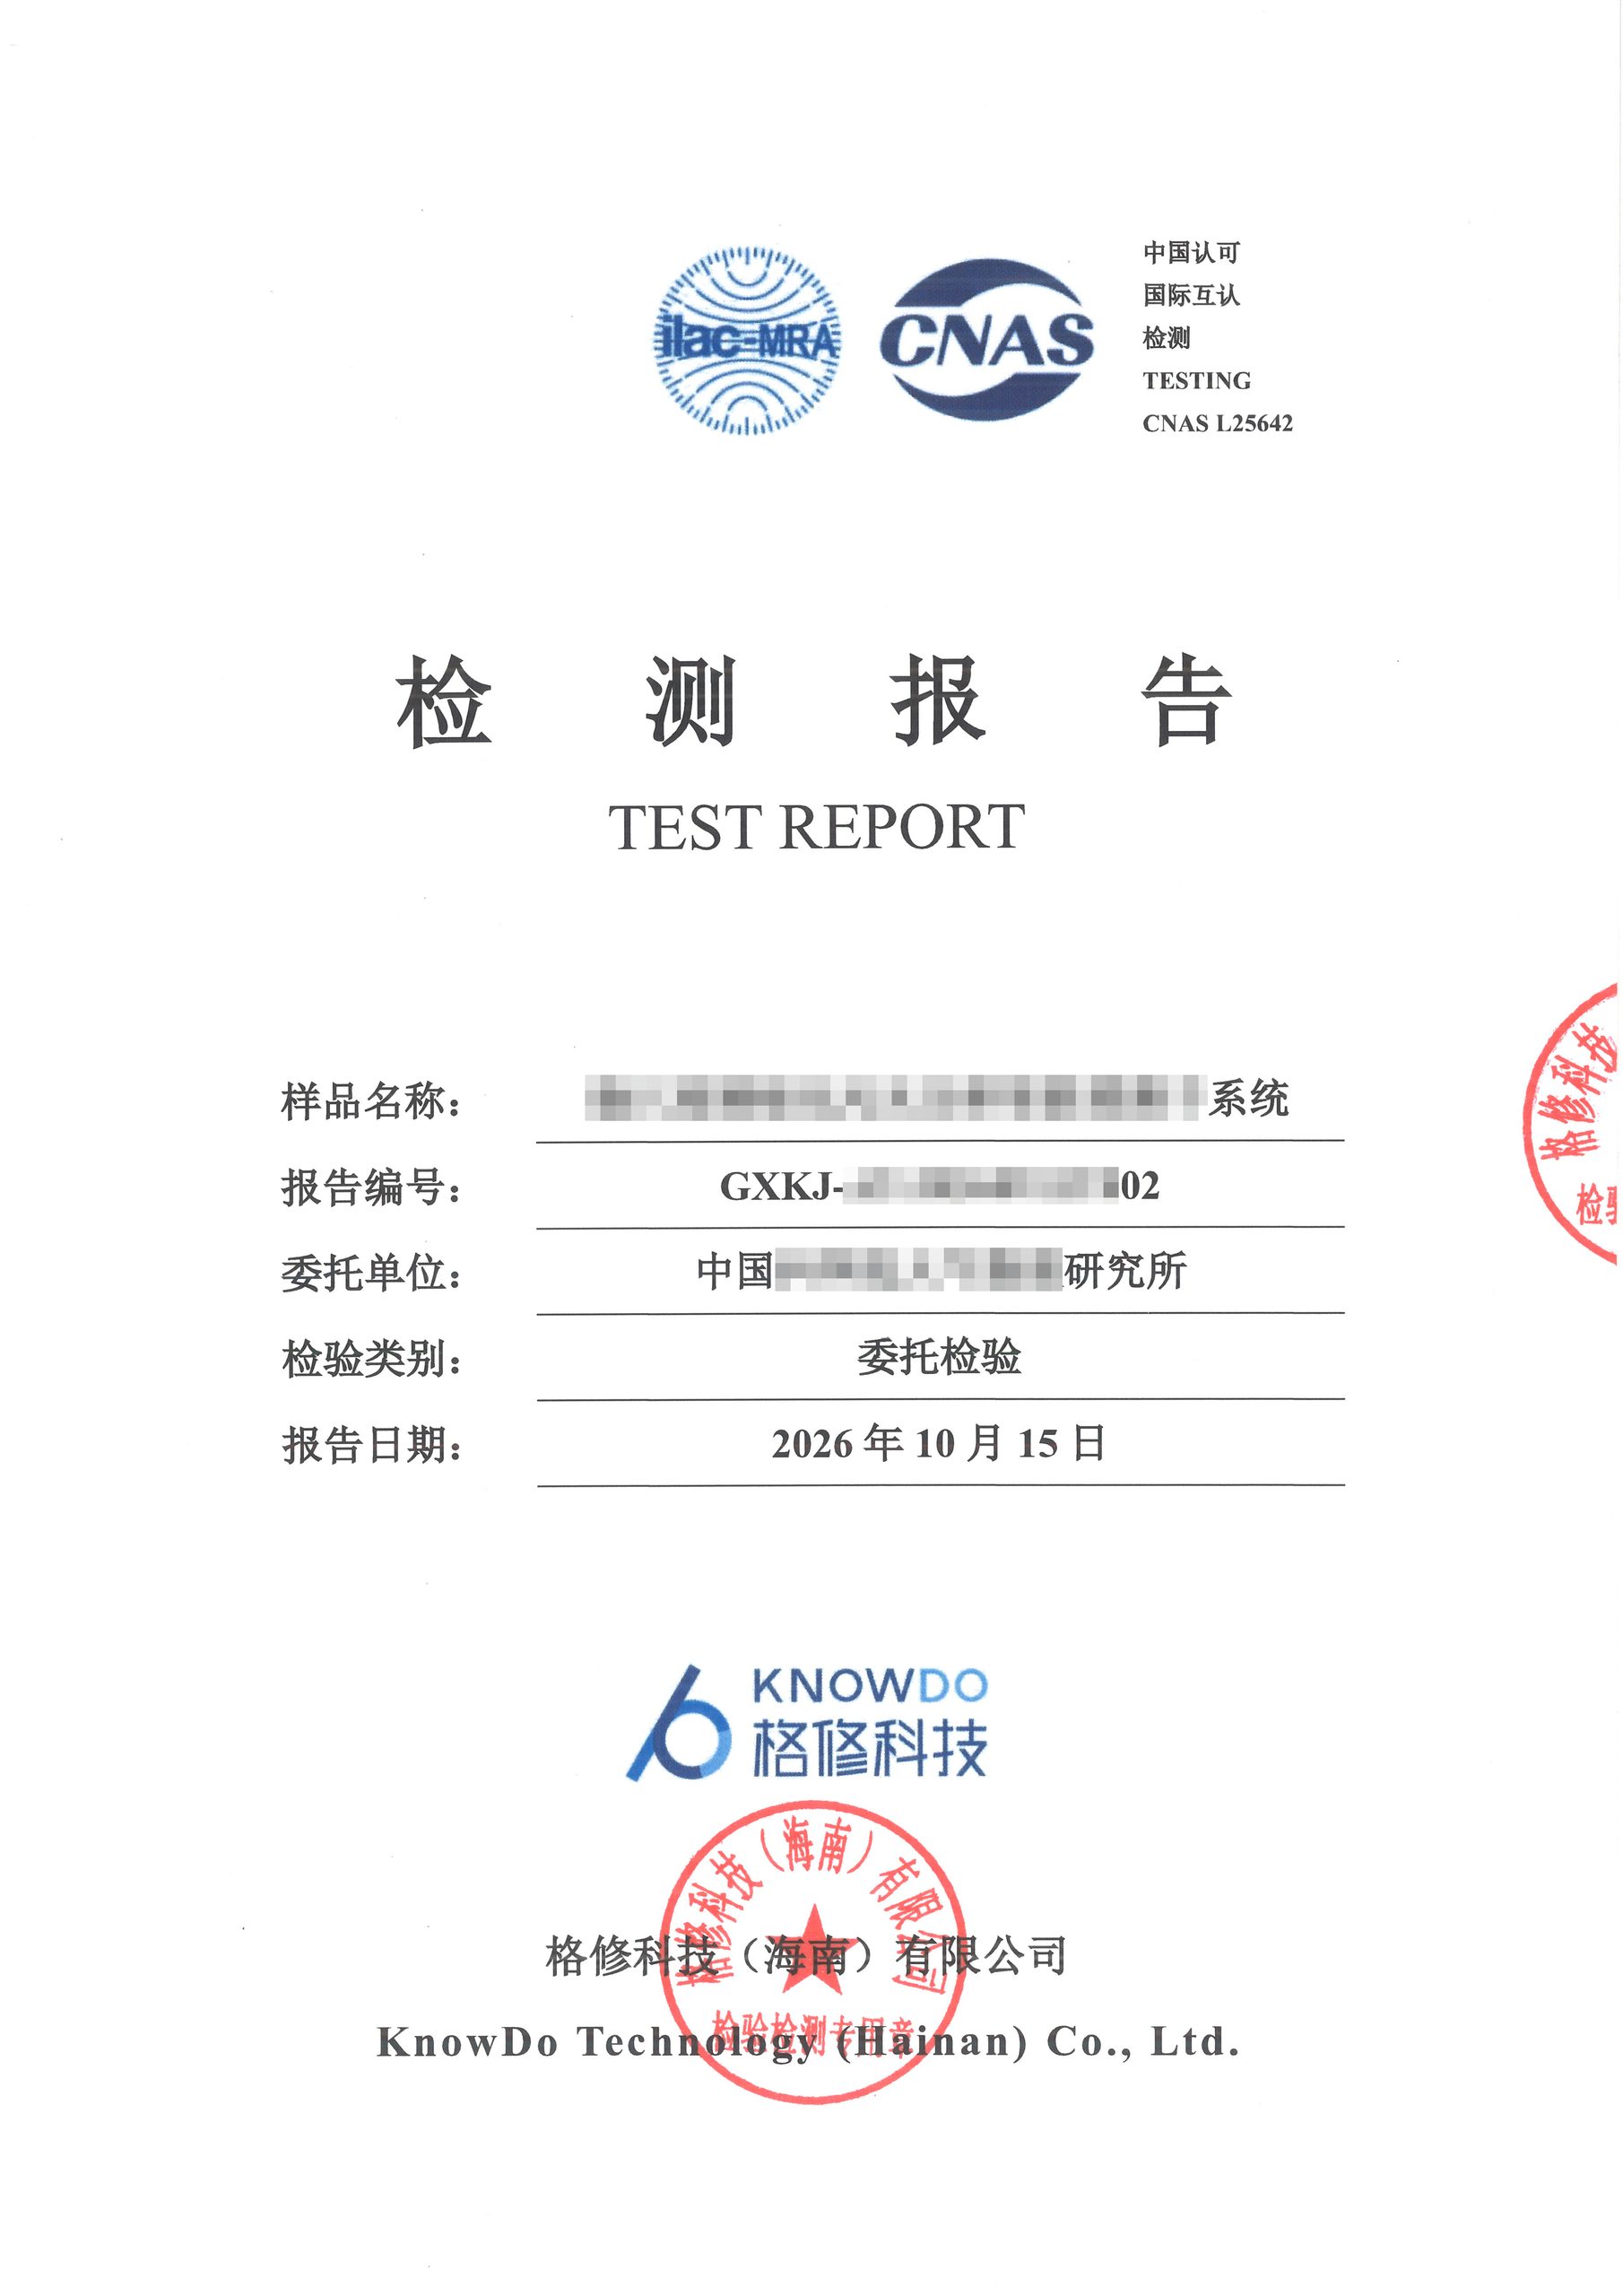
软件测评
软件测试报告(5)
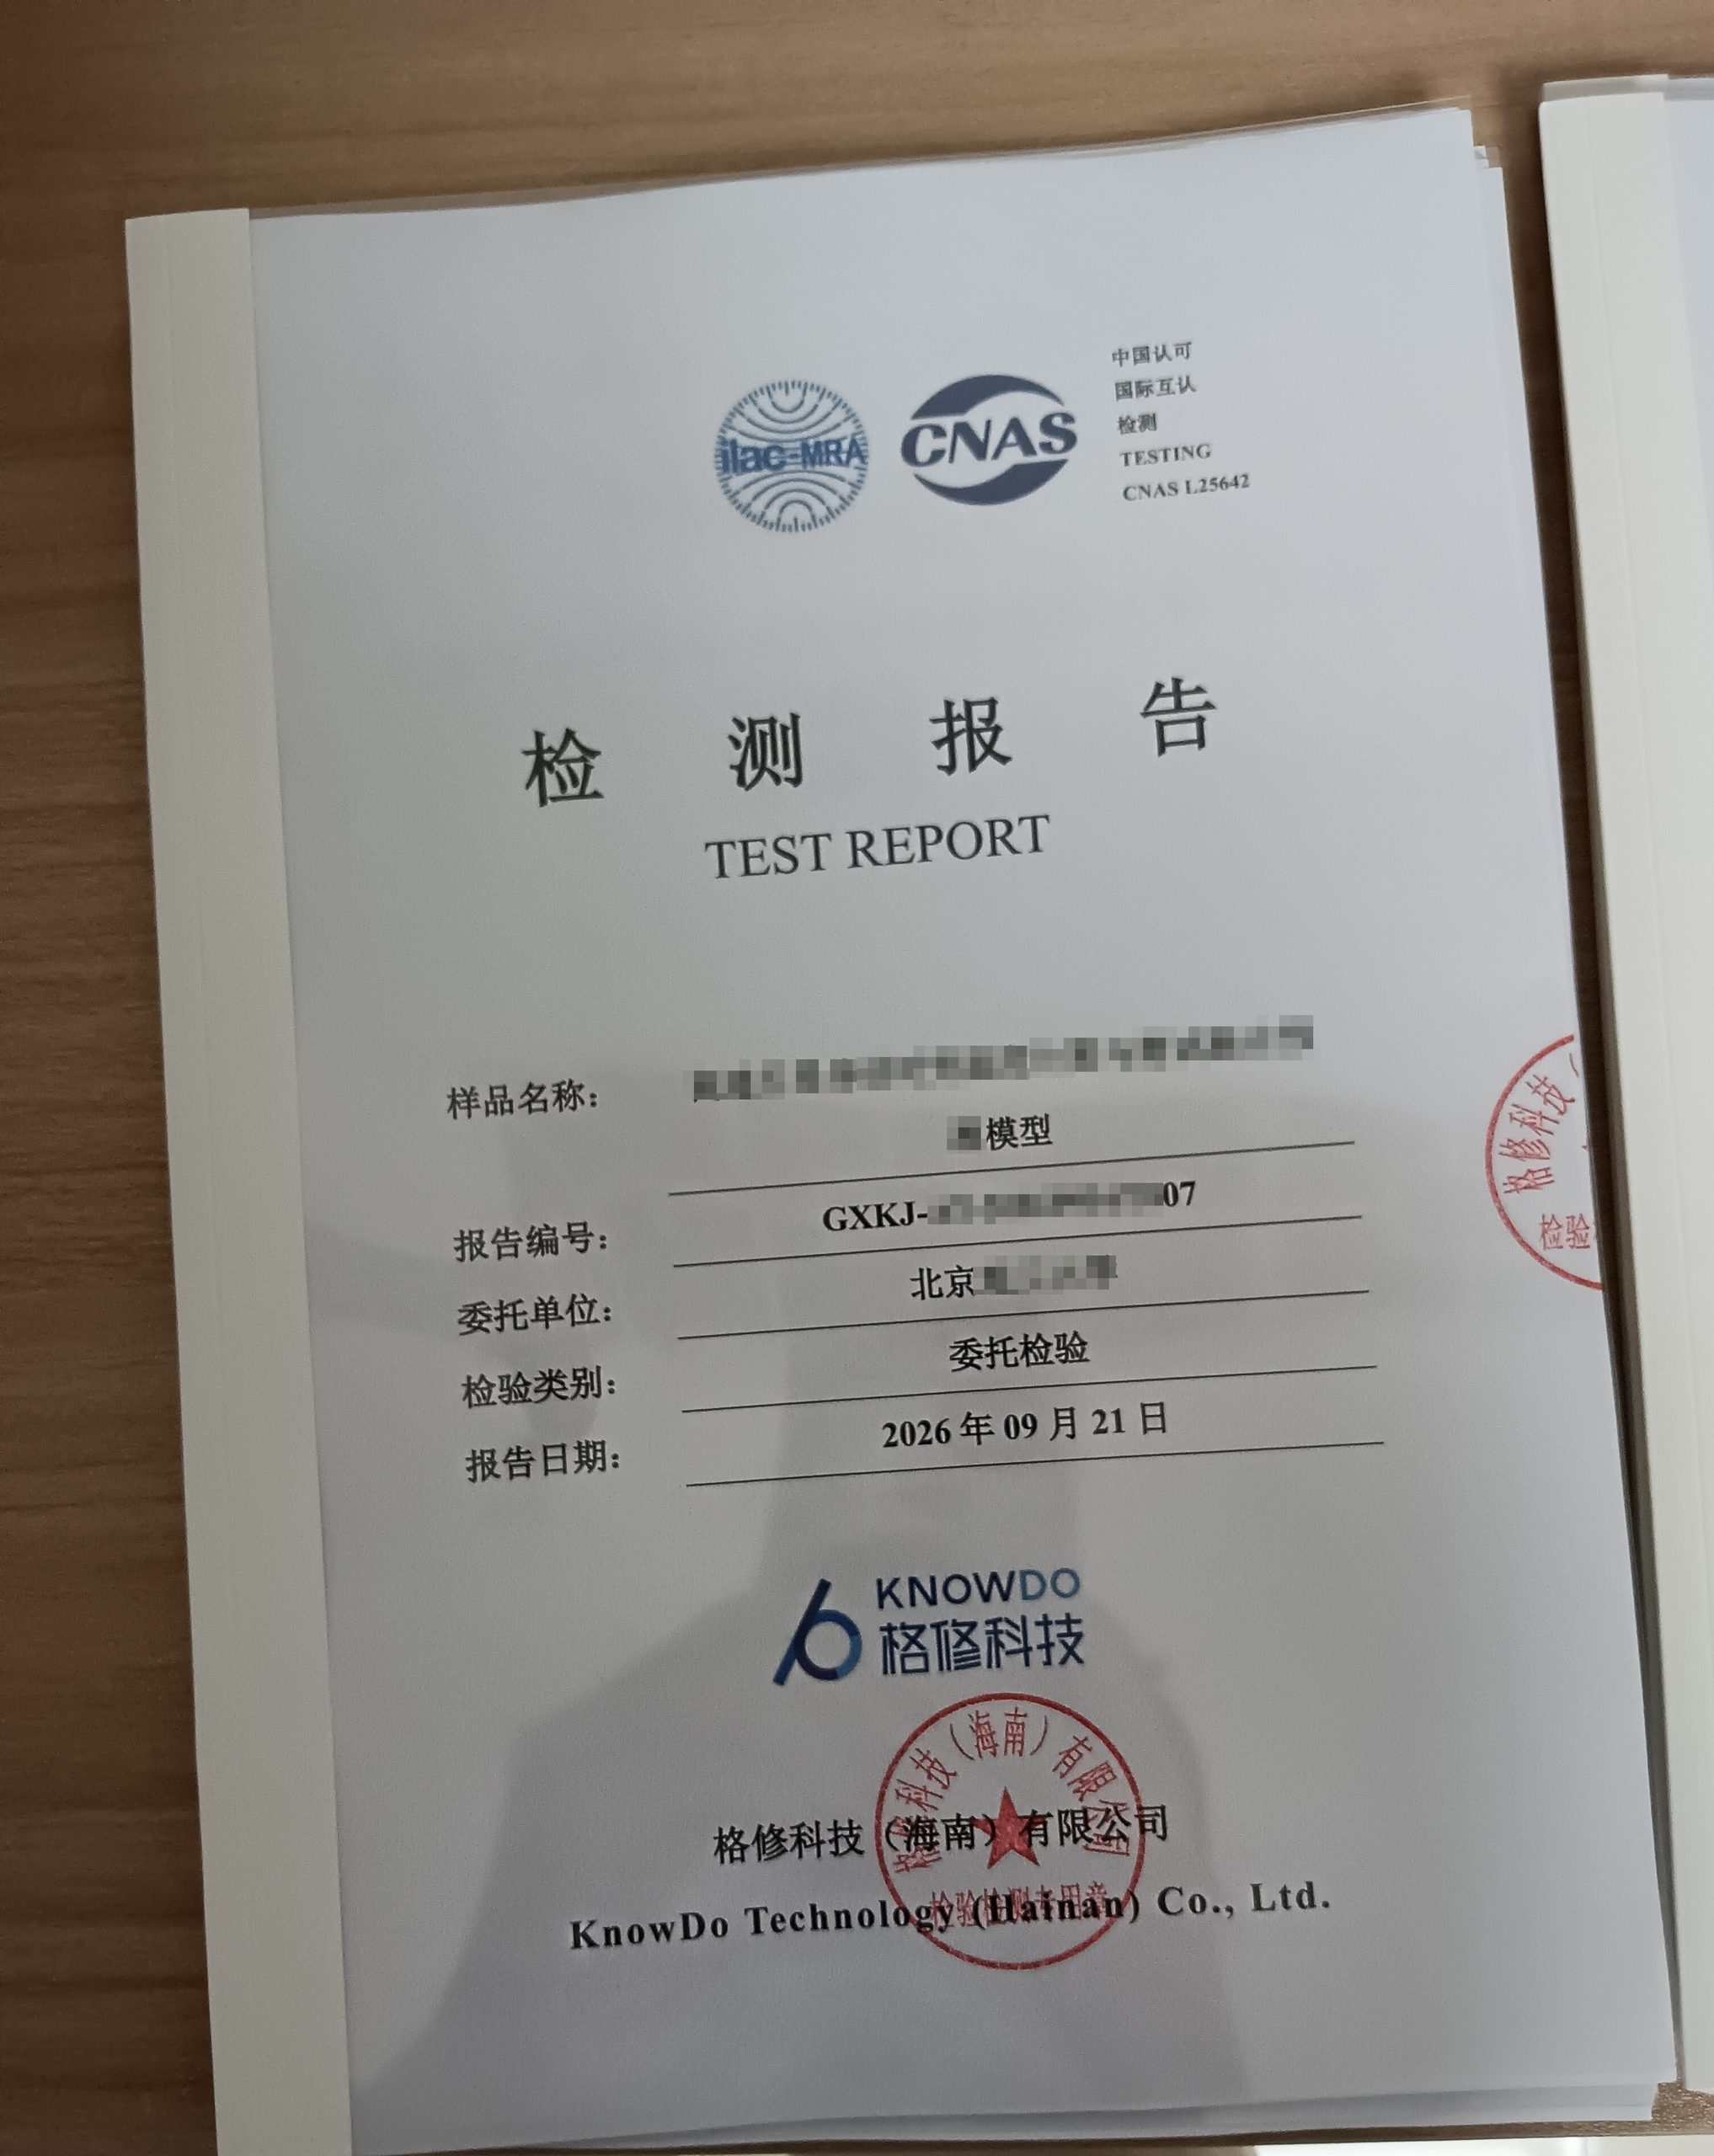
软件测评
软件测试报告(6)
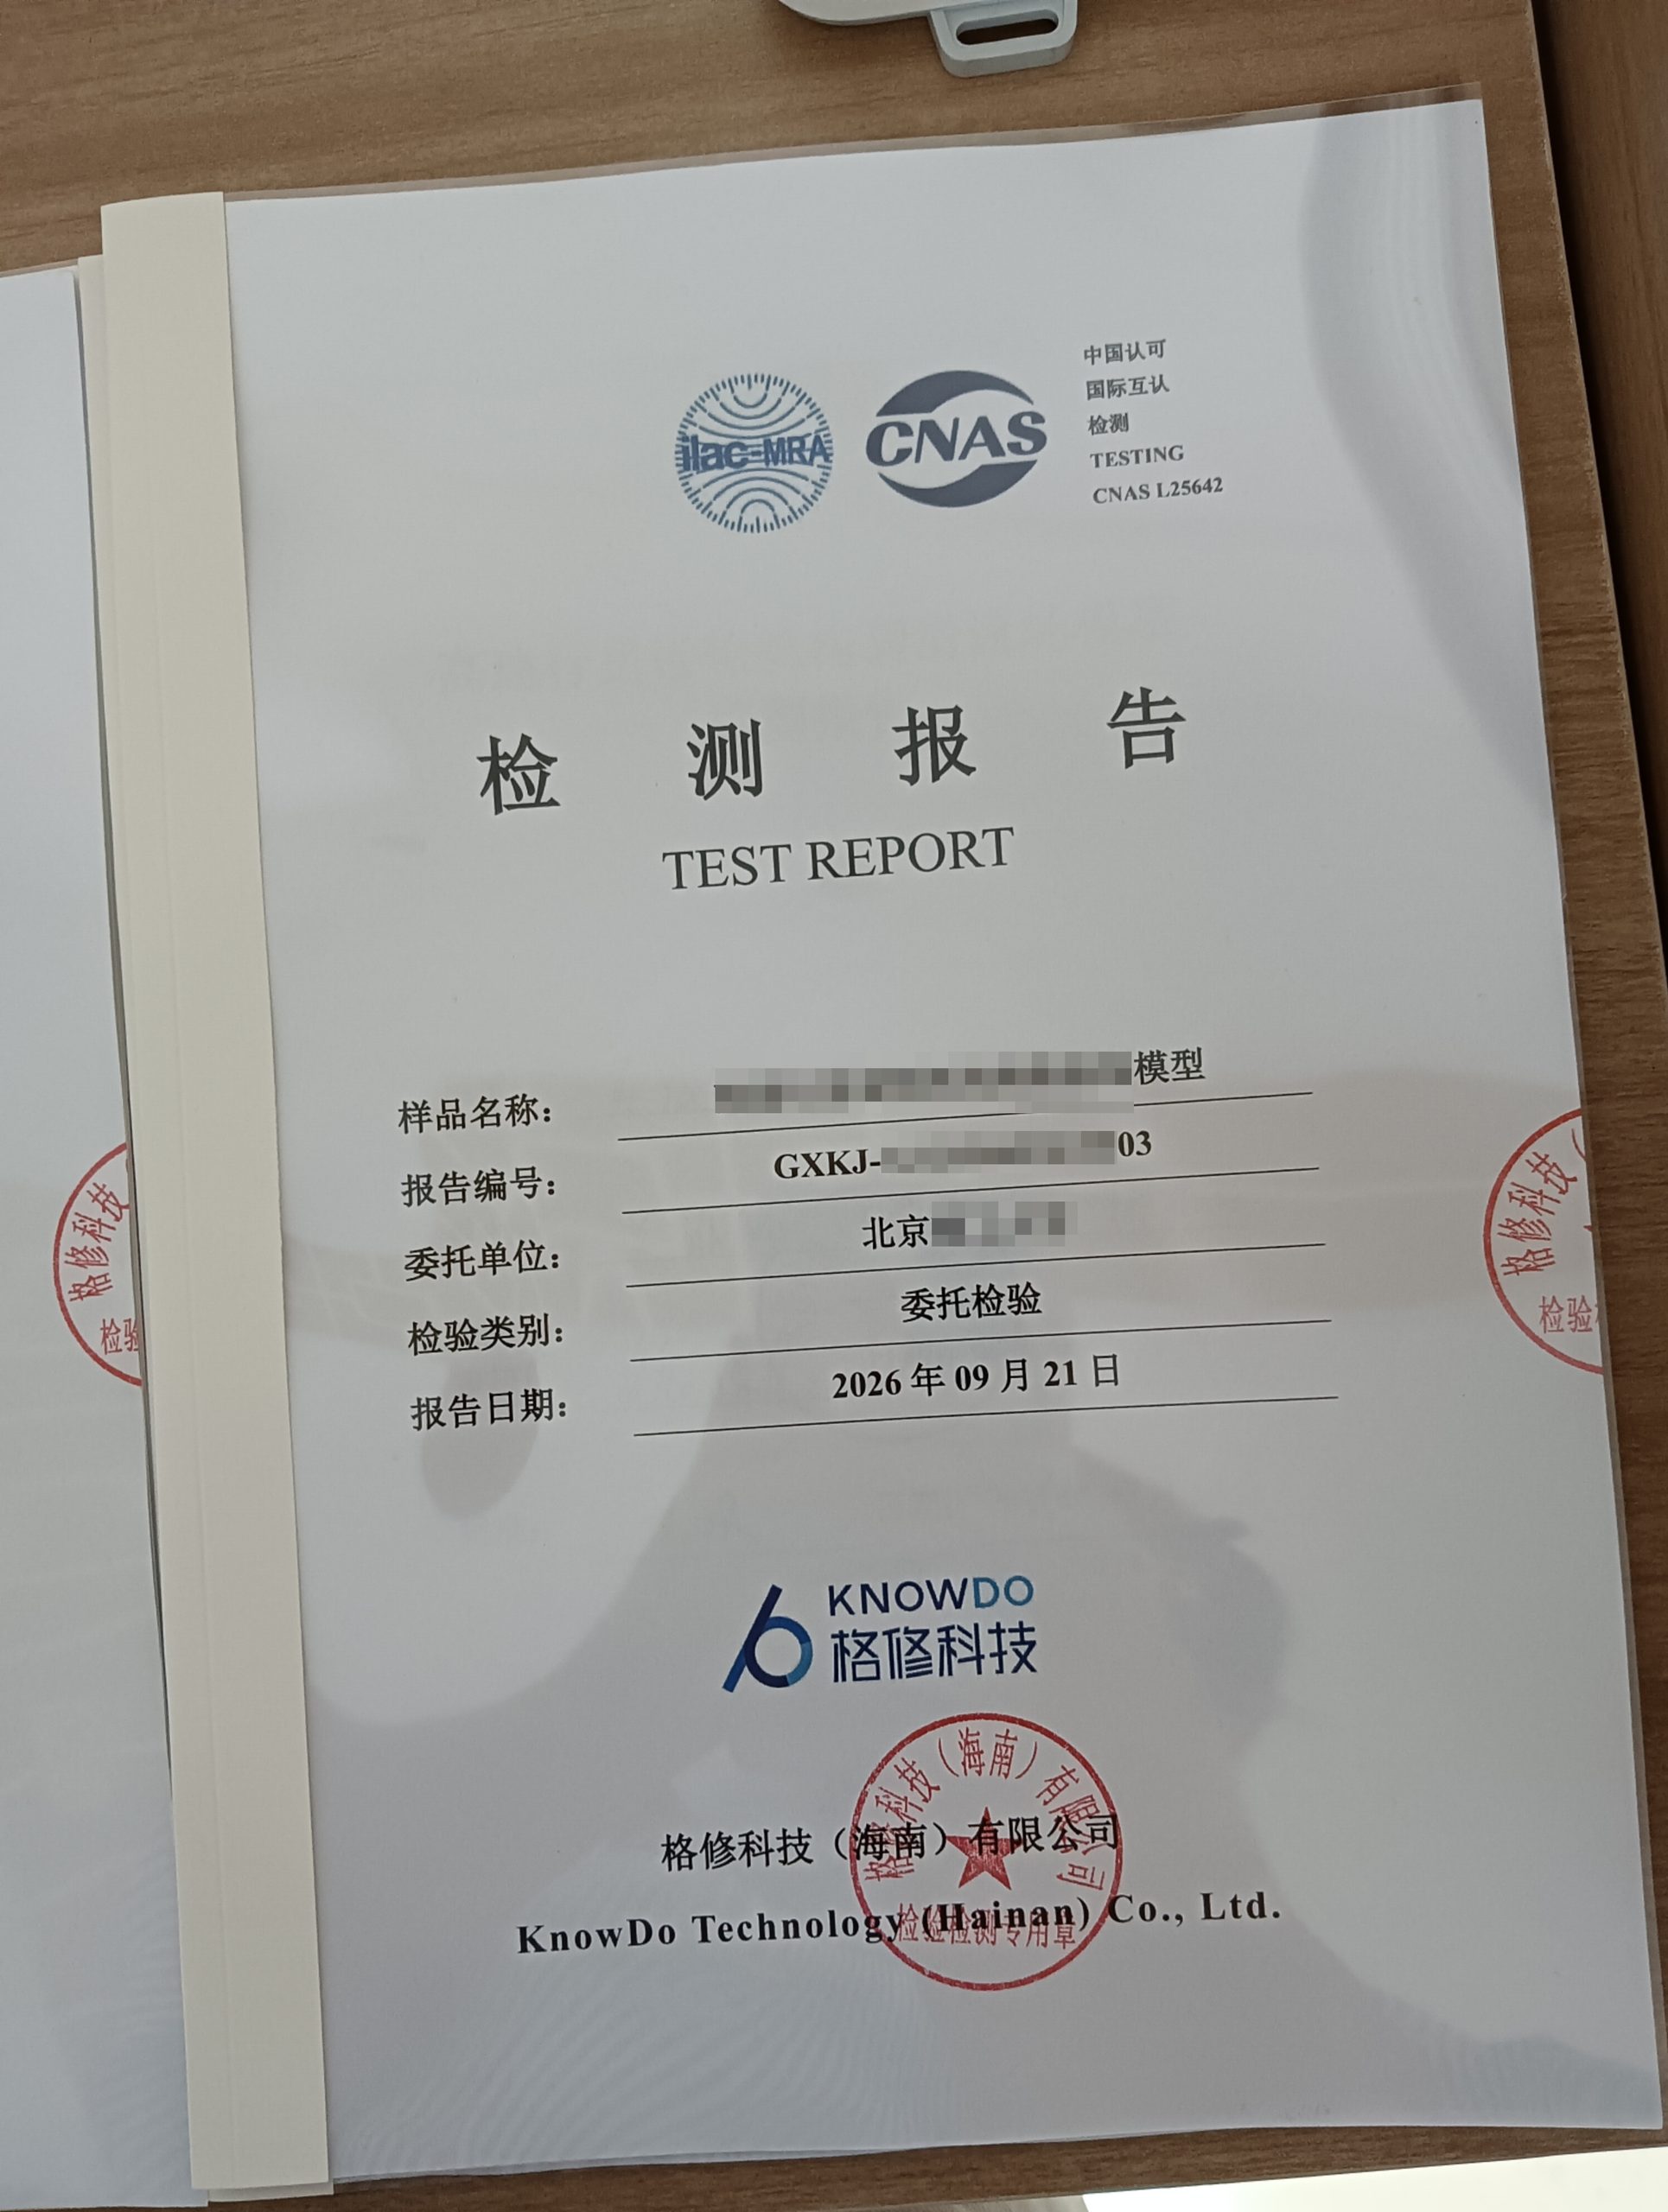
软件测评